社長になりすました詐欺メールを追跡してみたら、送信サーバ6台とドメイン6件にたどり着いた話
 江口和幸
― メールヘッダー解析から海外事業者へのAbuse通報、Microsoftの対応まで ―
はじめに
2026年10月末から、私の会社「えぐちラボ合同会社」の代表者である私自身の名前を使った、不審なメールが届くようになりました。
件名は、
「Re:【業務連絡】えぐちラボ合同会社」
差出人の表示名は、なんと私の名前である「江口和幸」。
しかし、私はそんなメールを送っていません。
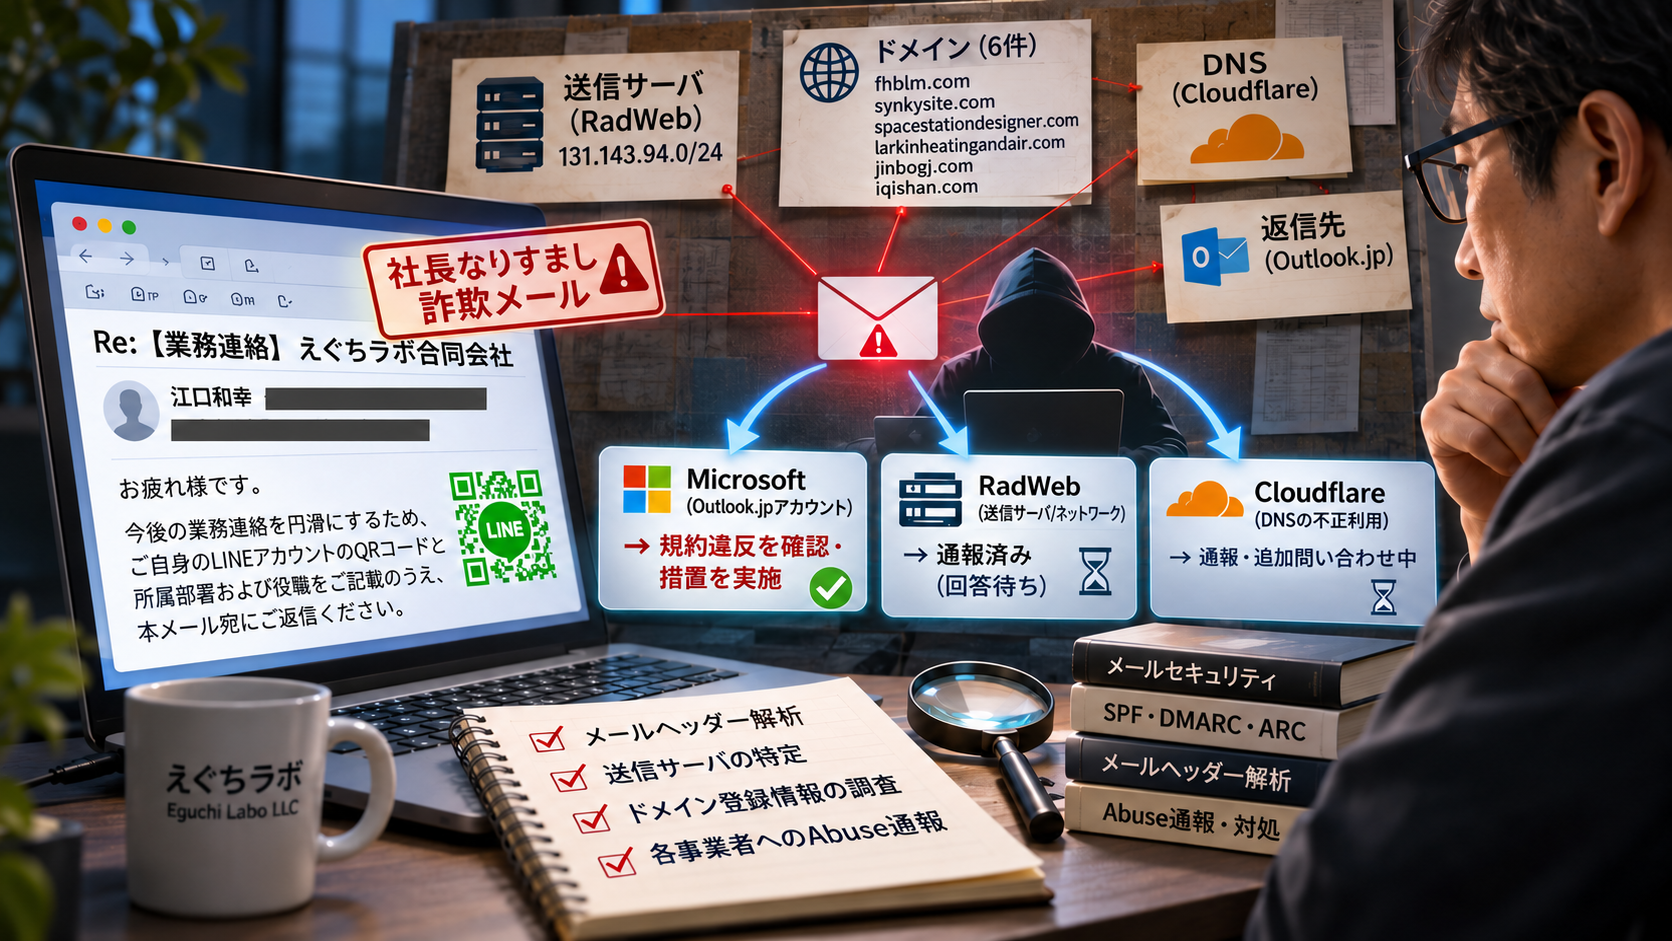
内容は、業務連絡を円滑にするため、LINEアカウントのQRコードと所属部署、役職を返信してほしいというもの。
最近よく見かける、企業の代表者になりすまして従業員を外部のチャットサービスへ誘導するタイプの詐欺メールです。
普通なら迷惑メールとして削除して終わりですが、今回は少し気になりました。
いったい誰が、どこのサーバから、こんなメールを送っているのだろう?
せっかくなので、調べてみることにしました。
結果として、複数の送信サーバ、ドメイン登録事業者、DNSサービス、そして返信先のMicrosoftアカウントまで追跡することになりました。
さらに、関係する海外事業者に実際に通報したところ、Microsoftからは規約違反を確認して対処したという回答まで届きました。
今回は、その一連の調査記録です。
1. 届いたメールは社長になりすまし、LINEへの移行を要求するもの
届いたメールは、いずれも似たような内容でした。
お疲れ様です。
今後の業務連絡を円滑にするため、恐れ入りますが、本メール受信後にご自身のLINEアカウントのQRコードと併せて、所属部署および役職をご記載のうえ、本メール宛にご返信ください。
確認後、順次LINEにて追加し、今後の連絡はLINEで行います。
最後には、私の名前が書かれています。
今回のなりすましメールは、複数回にわたって届いていました。受信した複数のメールを比較することで、送信元の共通点を調べることにしました。
2. メールヘッダーを解析して送信元を調べる
メールの差出人欄は、簡単に表示名を変更できます。
そのため、差出人に「江口和幸」と表示されていても、実際に私が送った証拠にはなりません。
そこで、メール原本のソースを開き、メールヘッダーを確認しました。
例えば、2026年10月30日に受信したメールには、次の記録がありました。以下はヘッダーの抜粋で、メールアドレスのローカル部と受信側のサーバ名は伏せています。
Received: from mail.fhblm.com ([131.143.94.15])
        by [受信側サーバ名は非公開] with ESMTPS

Received: from sterennequipement.com
        (unknown [47.245.19.105])
        by mail.fhblm.com (Postfix) with ESMTPSA

Reply-To: [非公開]@outlook.jp
From: 江口和幸 <[非公開]@fhblm.com>
ここから、次のことが分かります。
- 受信側へメールを配送したサーバは
131.143.94.15 - メールサーバは
mail.fhblm.com - 下段のReceivedには、接続元として
47.245.19.105が記録されている - 下段のReceivedには、Postfixで暗号化とSMTP認証を使用したことを示す
ESMTPSAが記録されている - 返信先は
outlook.jpのアカウント
つまり、メールを送信するためのインフラと、返信を受け取るためのアカウントが分離されていました。
ただし、受信側が記録した直接の接続元と、それより前の経路を示すヘッダーは、証拠としての信頼度を分けて読む必要があります。下段のReceivedは送信側の記録であり、この記載だけで接続元IPや認証の事実を独立に検証できるわけではありません。また、認証付きSMTPという記録だけでは、サーバの所有者や実際の操作人物は特定できません。
3. SPFとDMARCがPASSしているのに詐欺メール?
今回、技術的に興味深かったのは、メール認証の結果です。
初回受信時の記録では、SPFとDMARCがPASSしているものがありました。
例えば、fhblm.com のメールでは、
spf=pass
dmarc=pass
という結果が記録されています。
一見すると、正当なメールのようにも思えます。
SPFは、SMTPのMAIL FROMなどで使われるドメインについて、接続元IPが送信を許可されているかを検証します。DMARCは、SPFまたはDKIMの認証成功に加え、認証されたドメインとメールの差出人欄(Fromヘッダー)のドメインが所定の条件で一致すること(アラインメント)を確認します。
そのメールが詐欺ではないことを保証しているわけではありません。
攻撃者が自分で管理できるドメインとメールサーバを用意し、差出人の表示名だけを実在する経営者の名前にすれば、メール認証を通過しながらなりすましメールを送ることも可能です。
今回確認したFromのドメインは当社のドメインではありません。これは当社ドメインそのものの詐称と、表示名を当社代表者に見せかける行為を区別して考える必要がある事例です。DMARCは表示名の本人性や本文の安全性までは保証しません。詳しくは DMARCの仕様(RFC 9989) を参照してください。
認証結果を読む際には、受信側が付けたAuthentication-Resultsを確認し、どのサーバが、どの段階で判定した結果なのかを区別する必要があります。
なお、ここで掲載している認証結果は要点の抜粋です。調査では、受信メールの原本に含まれるヘッダーと照合しました。
4. 送信サーバが同じIPアドレス帯に集中していた
複数のメールを比較すると、さらに興味深いことが分かりました。
送信元には複数のドメインが使われている一方、受信側へメールを配送しているサーバのIPアドレスが、特定のネットワークに集中していたのです。
| 送信ドメイン | 送信サーバIP |
|---|---|
| fhblm.com | 131.143.94.15 |
| synkysite.com | 131.143.94.30 |
| spacestationdesigner.com | 131.143.94.33 |
| larkinheatingandair.com | 131.143.94.36 |
| jinbogj.com | 131.143.94.53 |
| iqishan.com | 131.143.94.54 |
すべて 131.143.94.0/24 に含まれています。この記事で「送信サーバ6台」としているのは、受信記録で確認した6つの送信元IPに基づく整理です。物理的に別々のサーバ6台を特定したという意味ではありません。
ARINの登録情報を確認すると、このIPアドレス帯は米国の RadWeb, LLC に割り当てられていました。
6つの異なるドメインから、同じ会社に割り当てられたネットワーク内のメールサーバを使い、ほぼ同じ文面の詐欺メールが送られていたことになります。
もちろん、RadWebが詐欺行為を認識してサーバを提供していたという証拠はありません。
正規のサーバやアカウントが侵害された可能性もあります。
ただし、これだけ送信インフラが集中しているのであれば、ネットワーク管理事業者に調査してもらう価値は十分にあります。
5. ドメインの登録情報も調べてみた
次に、6つのドメインについてRDAPを使って登録情報を確認しました。
RDAPは、ドメインの登録事業者や登録日などを調べられる仕組みです。
調査時点の公開登録情報は次のとおりでした。登録情報やDNSの状態は、その後変更される可能性があります。
| ドメイン | レジストラ | 登録日 |
|---|---|---|
| fhblm.com | Gname 199 Inc | 2025/11/10 |
| synkysite.com | Metaregistrar BV | 2025/11/19 |
| spacestationdesigner.com | Metaregistrar BV | 2025/11/22 |
| larkinheatingandair.com | Gname 354 Inc | 2025/12/19 |
| jinbogj.com | Metaregistrar BV | 2025/12/20 |
| iqishan.com | Metaregistrar BV | 2025/12/20 |
6つのドメインが、2025年11月から12月にかけて登録されていました。
さらに、すべてのドメインがCloudflareの権威DNSを利用していました。
Gname管理の2ドメインでは、公開RDAPの登録者ハンドルがそれぞれ 706348-4212 と 706348-4396 となっており、共通する部分も見つかりました。
ただし、ハンドルの生成規則は確認できていないため、同じ人物が登録した証拠とまでは言えません。
登録者名や連絡先は公開されておらず、実際の取得者を特定することはできませんでした。
また、CloudflareのDNSを利用していることと、Cloudflareが詐欺行為に関与していることは別です。
今回の調査で分かったのは、DNSサービスの利用状況までです。
6. 返信先はOutlook.jp。送信と情報収集が分離されていた
メールヘッダーを比較すると、返信先の Reply-To に複数のOutlook.jpアドレスが設定されていました。
これは、今回の詐欺メールの特徴の一つです。
送信には独自ドメインとSMTPサーバを利用し、返信はMicrosoftのメールサービスで受け取る構成になっていました。
受信者が普通に「返信」を押すと、差出人の独自ドメインではなく、Outlook.jpのアドレスへ送られます。
そこでLINEのQRコードなどを収集し、その後はLINEで個別に接触することを狙っていたと考えられます。
このように送信と返信を分離すると、送信ドメインが停止されても、既に返信してしまった相手とのやり取りが継続する可能性があります。
逆に言えば、送信サーバだけでなく、返信先のアカウントも通報する必要があるということです。
7. MicrosoftとRadWebに通報してみた
2026年11月6日、Outlook.jpの返信先アカウントについて、MicrosoftのAbuse窓口に通報しました。同日、送信元ネットワークを管理するRadWebにも通報しました。
メールには、詐欺メールの内容、返信先アドレス、送信元IPアドレスなどを記載しました。
さらに、改変していないメール原本を .eml 形式で添付しました。
一方、RadWebには、同社に割り当てられたIPアドレス帯から詐欺メールが送られていることを報告しました。
こちらは最初、原本を添付したメールが拒否されてしまいました。
配送記録を確認すると、通報メールの送信は失敗していました。
そこで添付を外し、送信元IPとドメインの一覧だけを記載した短いメールに変更したところ、相手のSMTPサーバへの配送に成功しました。
この時点では、RadWeb側が実際に調査したかどうかまでは分かりません。
しかし、少なくとも通報メールを相手のメールサーバへ引き渡せたことは確認できました。
8. Cloudflareへの通報は、想像以上に苦戦した
6ドメインすべてがCloudflareのDNSを使っていたため、Cloudflareにも不正利用を報告することにしました。
ところが、ここから思わぬ苦戦が始まります。
今回利用したCloudflareのAbuseフォームでは、報告対象の入力で異なるホスト名をまとめて指定できず、対象を絞る必要がありました。
さらに、送信を試すと、
- HTTP 403:Turnstile認証トークンの検証失敗
- HTTP 429:リクエスト回数制限
- HTTP 400:報告対象ドメインがCloudflare上でアクティブではないという判定
と、次々にエラーが発生しました。
しかも、ダークモードでは確認用チェックボックスが非常に見づらく、入力にも苦労しました。
最終的には「Phishing & Malware」カテゴリで、fhblm.com を対象として通報すると、受付に成功しました。
報告本文には、関連する残り5ドメインと送信サーバIPも記載しました。
ただし、Cloudflareから届いた回答は、
「報告されたコンテンツは現在Cloudflareから配信されていない」
というものでした。
今回の通報はWebサイト上のフィッシングではなく、Cloudflare DNSを利用するドメインからのメールなりすましです。
そのため、回答は今回の問題の中心とは少しずれているように感じました。
そこで、DNSサービスの不正利用に関する調査対象になるかを改めて問い合わせました。
追加問い合わせについてもチケットが発行されました。
なお、CloudflareのDNSを使っているからといって、CloudflareがSMTPサーバを管理しているわけではありません。
DNS事業者としてどこまで対応できるのか、今後の回答を待ちたいと思います。
9. Microsoftから規約違反を確認したとの回答が届いた
翌2026年11月7日、Microsoft Online Safetyから返信が届きました。
最初は、調査のために完全なメールヘッダーと改変していないメール原本を送ってほしいという依頼でした。
そこで、6通のEMLファイルを添付し直して返信しました。
その後、Microsoftから次の回答が届きました。
We found it violated the Microsoft Services Agreement and taken appropriate action based on the reported violation.
つまり、
「Microsoftサービス規約への違反を確認し、適切な措置を講じた」
という回答です。
これは、今回の調査で最も大きな成果でした。
ただし、具体的にどのアカウントに対して、どのような措置が行われたかまでは明らかにされていません。
アカウントの停止なのか、制限なのか、警告なのかは不明です。
また、Microsoftの案件番号は複数発行されており、それぞれが内部的にどう関連付けられたかも分かりません。
それでも、少なくともMicrosoftが規約違反を確認し、対処したと回答したことは事実です。
10. 今回の調査で感じたこと
今回の調査で、改めて感じたことが3つあります。
メール認証がPASSしても安全とは限らない
SPFやDMARCは、メールの送信元ドメインに関する認証技術です。
正しく設定されたドメインからでも、詐欺メールは送信できます。
差出人の表示名や文面だけで信用しないことが重要です。
メールヘッダーには多くの手がかりが残っている
普段は意識することのない Received、Reply-To、Authentication-Results などのヘッダーを確認することで、送信経路や返信先の構成を調べることができました。
ただし、ヘッダーの一部は送信者側で偽装できるため、受信サーバが記録した情報を中心に判断する必要があります。
Abuse通報は、やってみる価値がある
正直なところ、最初は「海外のAbuse窓口に通報しても、まともに対応してくれるのだろうか」と半信半疑でした。
しかし、Microsoftからは具体的な証拠の提出依頼があり、最終的には規約違反を確認したという回答が届きました。
一方、Cloudflareへの通報では、フォームの仕様や認証エラーなど、通報する側の負担も感じました。
事業者ごとに、対応の仕組みや範囲が大きく異なることも分かりました。
おわりに
今回、私の名前を使った詐欺メールが届いたことをきっかけに、メールヘッダーの解析から海外の事業者への通報まで行いました。
調査によって、6つの送信ドメイン、同じネットワークに集中する6つのSMTPサーバ、そしてOutlook.jpの返信先アカウントという構成が見えてきました。
そして、Microsoftからは規約違反を確認して対処したという回答が届きました。
もちろん、これで詐欺メールが完全に止まるとは限りません。
別のドメインやサーバ、メールアカウントを使って再び送信される可能性もあります。
それでも、迷惑メールをただ削除するだけでなく、証拠を残して適切な事業者へ通報することには意味があると実感しました。
今回の件は、RadWebやCloudflareからの追加回答も含め、今後も状況を確認していきたいと思います。
それにしても、自分になりすましたメールを自分で解析し、海外の事業者に通報することになるとは……。
なかなか貴重な経験でした(笑)。
この記事は2026年11月7日時点の調査結果に基づいています。記載したドメイン・IPアドレスは受信メールのヘッダーと公開登録情報から確認したものであり、各サービス提供事業者が詐欺行為に関与したことを示すものではありません。
この後のDNSの変化、新たな送信元、追加通報については、11月9日の続報:詐欺メール追跡の続報:DNSの変化、新たな送信元IP、OVHcloudへの通報記録にまとめました。さらに、その後の調査とドメイン停止の確認を、以下の続報2で紹介しています。
続報2を公開しました(2026年11月10日追記)
その後、過去30日分の調査対象を21通・15ドメインに広げ、14ドメインでclientHoldを確認しました。通報への返信に22ドメインが列挙された停止通知についても、確認できた事実と推測を分けて整理しています。続きは、以下の記事をご覧ください。