まだ送ってくるのかよ! 迷惑メール30日分から見つかった21通と、ドメイン停止までの記録【続報2】
 江口和幸
まだ送ってくるのかよ!(笑)
11月7日の最初の記事では、私の名前を使った社長なりすましメールを追跡し、送信サーバ6台とドメイン6件、外部サービスの返信先アカウントを調べ、関係事業者へ通報した経緯を書きました。Microsoftからは、規約違反を確認して適切な措置を講じたという回答も届きました。
ところが、それで終わりにはなりませんでした。11月9日の前回の続報では、旧送信元IPへの接続状況や複数ドメインのDNSの変化、新たに届いたメールで確認した別の送信元、OVHcloudとMicrosoftへの追加通報を整理しました。11月9日時点では、RadWebやOVHcloudの具体的な措置、同日のMicrosoftへの追加通報の結果、通報と送信基盤の変化との因果関係は未確認でした。11月7日に届いたMicrosoftの対応済みという回答とは、対象の通報と時点を分けて扱います。
そこで今回は、これまでに確認したメールも含め、保全できた過去30日分を調べ直しました。集計は21通、送信元ドメインは15種類。さらにドメインの登録事業者などへの通報を進め、14ドメインのclientHoldと、1件の通報への返信に22ドメインが列挙された停止通知を確認しました。調査範囲を広げて見えてきたことと、その後の対応をまとめる2026年11月10日時点の「続報2」です。
過去の記事の調査対象も含め、30日分で21通・15ドメイン
今回の21通・15ドメインは、前回までに確認したメールやドメインも含む、過去30日分の調査対象全体の数字です。前回記事の後に、新たに21通・15ドメインが増えたという意味ではありません。また、攻撃の開始時期や受信累計を示すものでもなく、今回確認できた範囲の集計です。
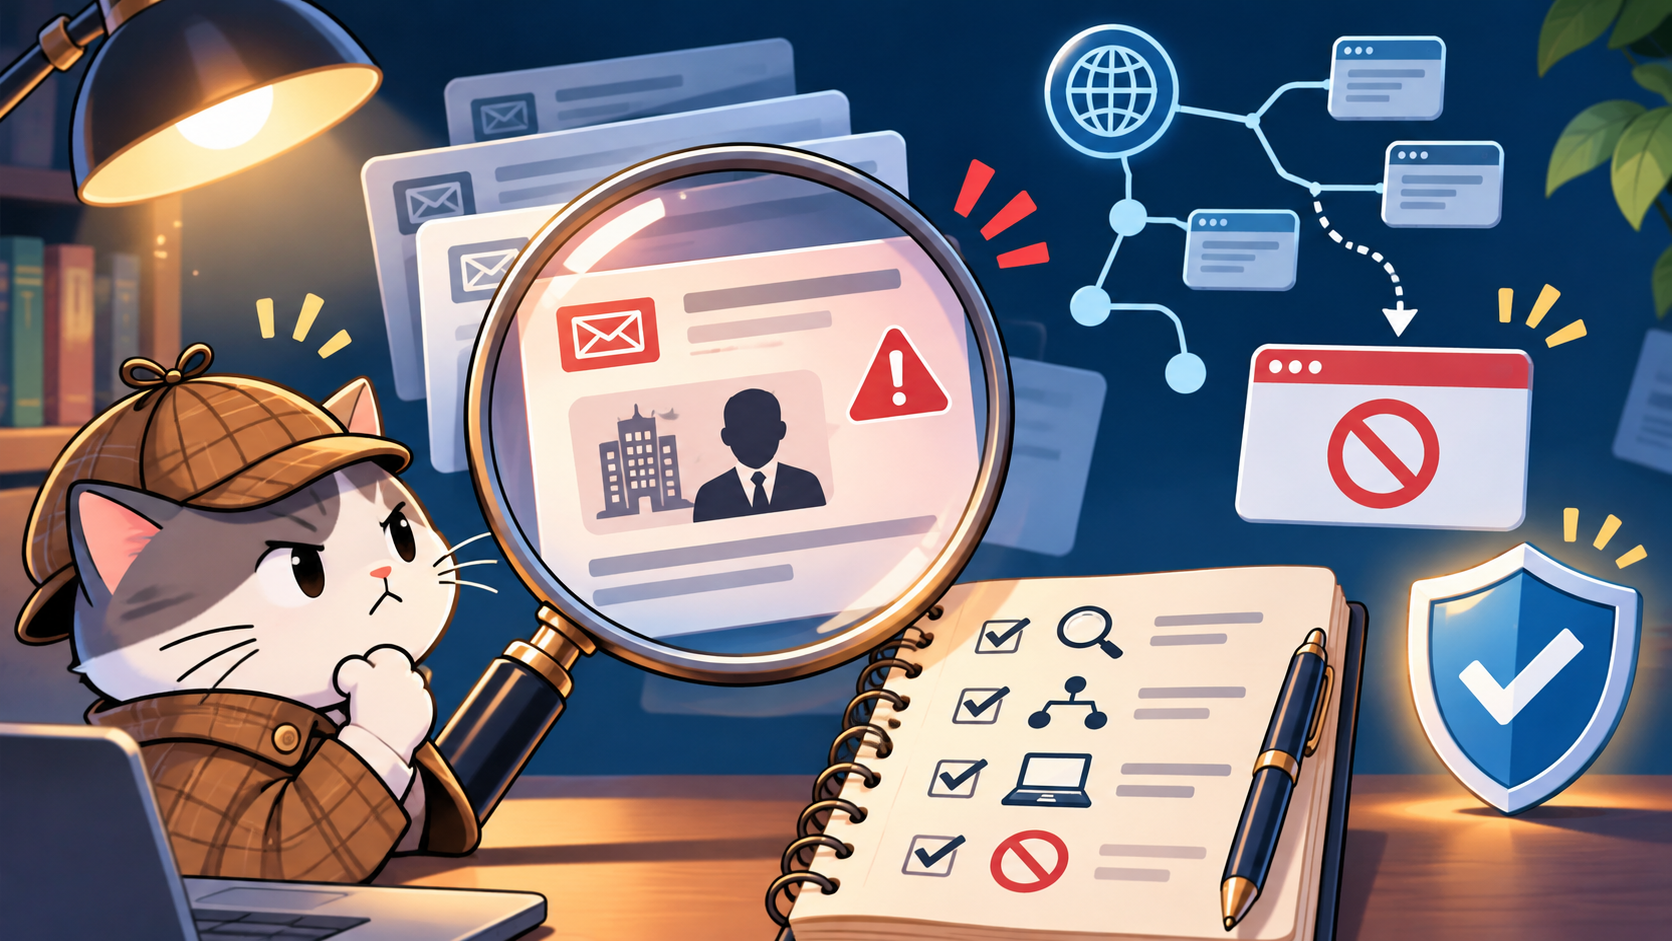
共通していたのは、差出人の表示名や署名に私の名前を使い、社員への業務連絡を装っていること。本文では、今後の業務連絡をLINEで行うとして、個人のLINEアカウントのQRコード、所属部署、役職を返信するよう求めていました。
表示名も署名も私の名前ですが、私はそのような依頼をしていません。前回までと同じく、代表者の名前を使い、業務上の指示に見せかけて個人の連絡先や組織情報を集めようとする手口です。
受け取った人が社長からの連絡だと思い込んでしまったら、個人のLINEや社内の組織情報を渡してしまうかもしれません。今回確認した本文に金銭の振り込み要求があったわけではありませんが、業務連絡を装って個人の連絡手段へ誘導する時点で、十分に警戒が必要です。
ドメインとメールサーバを変えながら送ってくる
最初の記事では6つのドメインと送信サーバを整理しましたが、30日分に調査範囲を広げると、対象は15ドメインになりました。原本EMLを比較すると、似た文面に複数のドメインや送信元が使われていました。前回の続報で確認したDNSの変化や別のIPからの実配送も、この流れの中に位置付けられます。
ここは、DNSで見えた参照先と、受信サーバが実際に接続を受けた送信元IPを分けて見る必要があります。DNSが変わっただけで、そのIPからメールが送られたとまでは言えません。送信側が書いたReceivedヘッダーの情報も、受信側の観測と同じ確かさでは扱えません。
こうした変化を見ていると、攻撃者側が複数のドメインや送信基盤を管理し、使い分けている可能性を考えたくなります。単発でどこかのサーバを悪用しているだけではないのかもしれません。
ただし、これは考察です。サーバやドメインの所有者、契約者、実際の操作者は確認できていません。第三者の環境が侵害された可能性も排除できず、21通がすべて同一犯によるものだという確証もありません。サービスが使われていたことは、提供事業者が詐欺に加担していたことを意味しません。
SPF・DKIM・DMARCがpassでも、「社長本人」とは限らない
今回の調査でも、初回受信時の記録にSPFやDMARCのpassがあるメールを確認しました。認証を通った詐欺メールというと意外かもしれませんが、認証が調べている対象を考えると矛盾はありません。
SPFは、エンベロープ送信元などのドメインについて、接続元IPが許可された送信元かを確認します。DKIMは署名ドメインの公開鍵で署名を検証し、署名対象の改変を検出します。DMARCは、SPFまたはDKIMの認証成功に加え、Fromのドメインとの整合性を確認します。
いずれも、表示名の人物が本物か、社長として指示する権限があるか、本文の依頼が正当かを保証するものではありません。別のドメインで認証を通しながら、表示名だけ私の名前にすることはできるわけです。
全21通でSPF・DKIM・DMARCのすべてがpassしていたという意味ではありません。認証結果は、どの時点で、どのサーバが記録したものかを確認し、現在のDNSで調べた結果とも区別しています。認証の仕組みはDMARCの仕様(RFC 9989)も参考になります。
原本の証拠を添えて、関係事業者へAbuse通報
前回までは、送信基盤のホスティング事業者や返信先アカウントのサービス提供事業者への通報を中心に紹介しました。今回はそれに加え、調査対象のドメインの登録事業者であるレジストラなどにも証拠を示し、不正利用を知らせるAbuse通報を進めました。
通報では、なりすましの内容、日本語本文とその説明、受信時刻、受信側で観測された送信元などを整理し、原本EMLを受け付ける窓口にはフルヘッダーを含む原本を提出しました。画像しか受け付けないフォームでは、その形式に合わせた資料や実際の受信画面を使い、抽出資料と実画面を区別しています。
証拠の原本は、事業者への非公開の調査資料として扱っています。公開する記事では、調査の要点と対応結果を記載します。
また、受付メールが来たこと、担当先へ転送されたこと、調査中であること、停止通知が来たこと、公開登録情報で停止状態を確認できたことは、それぞれ別の段階です。「通報できた」だけで「止まった」と数えないようにしています。
15ドメインのうち14件でclientHoldを確認
今回調査した15ドメインのうち、14ドメインでWHOISのclientHoldを確認しました。残るhkgqmgkv.comは、Gnameで「Under Review」とされており、停止は未確定です。この1件を停止確認済みの数には入れていません。
clientHoldは、レジストラ側がレジストリに対して、そのドメインをDNSで有効にしないよう指示する状態です。通常の名前解決ができなくなるため、ドメインの利用を止める意味のある変化です。ICANNのステータスコード解説でも確認できます。
ただし、clientHoldはドメインの削除や永久停止を意味しません。停止理由のすべてが公開されるわけでもなく、各措置と私の通報との因果関係を、登録情報の表示だけで証明することはできません。ここでの数字は、あくまで確認時点でclientHoldが付いていた14件です。
1ドメインの通報に、22ドメインの停止通知が返ってきた
そして、ちょっと驚いたのがiqishan.comの件です。このドメインについてMetaregistrarへ提出した通報に対し、Realtime Registerから返信が届きました。そこには、短くこう書かれていました。
「Domain(s) suspended.」
その下に並んでいたドメインを数えると、iqishan.comを含めて22件。1ドメインを通報した返信に、22ドメインが列挙されていたのです。思わず「えっ、そんなに?」となりました(笑)。
同じ登録者、あるいは同じ管理アカウントにひも付いたドメインだったのでしょうか。今回の通報をきっかけに、関連するドメインの調査まで進んだのかもしれません。一方で、複数の案件の処理結果をまとめて通知した可能性もあります。
返信だけでは、22ドメインの登録者や管理アカウントが同一なのか、なぜ一緒に通知されたのかは分かりません。列挙された全ドメインから私にメールが届いたわけでもなく、すべてを私の通報による停止実績とすることはできません。
したがって、「14件に22件を足して36件止めた」といった数え方はしません。今回の調査対象15件のうちclientHoldを確認した14件と、事業者の返信で列挙された22件は、別の集計です。iqishan.comのように重複するドメインもあります。
同じメールを受け取ったら、別の経路で確認を
社長や上司の名前で、個人LINEのQRコード、部署、役職などの返信を求められても、そのメールへの返信だけで本人確認を済ませないでください。普段から使っている社内の連絡手段や、既知の電話番号など、別の経路で確認することが大切です。表示名や認証のpassだけを信用しない、ということです。
通報する場合は、表示画面だけでなく元のメッセージやEMLを保全しておくと、事業者が配送記録を調べる手掛かりになります。ただし、原本には非公開情報が含まれるため、SNSなどへそのまま貼るのではなく、正規のAbuse窓口へ提出する資料として扱います。
少しでも、被害に遭う人が減ってほしい
最初の記事では、なりすましメールの送信元を調べるところから始まりました。前回は送信基盤の変化を追い、今回は調査範囲を広げ、ドメインの停止状態まで確認することになりました。調査を通して改めて感じたのは、日本語で日本の企業を狙うこの手口を、単なる迷惑メールとして軽く見てはいけないということです。
氏名、勤務先、メールアドレス、役職、上司と部下の関係。情報漏洩などでこうした情報が悪用されれば、普段の業務連絡に近い詐欺メールが作られるかもしれません。さらに生成AIを組み合わせれば、自然な日本語の文面を用意することも容易になります。
もちろん、今回の攻撃に漏洩情報や生成AIが使われたという証拠はありません。これは今回の原因を特定した話ではなく、これからの詐欺がさらに巧妙になるのではないかという懸念です。
ドメインが停止しても、別のドメインを用意されれば同じ手口は続く可能性があります。それでも、証拠を残して適切な窓口へ通報することが、誰かに詐欺メールが届く機会を減らす一助になるなら、調べた意味はあったと思います。
この記事が、同じようなメールを受け取った方の注意喚起になり、被害を防ぐきっかけになれば幸いです。少しでも被害に遭う人が減ってくれれば、それが何よりです。